Patchen kommer efter angreppet – när tiden till utnyttjande blir negativ
Mandiant uppskattar att sårbarheter i snitt utnyttjades sju dagar innan en patch fanns. Medelvärdet säger mindre än det verkar, men förändringen är verklig.
Av Redaktionen
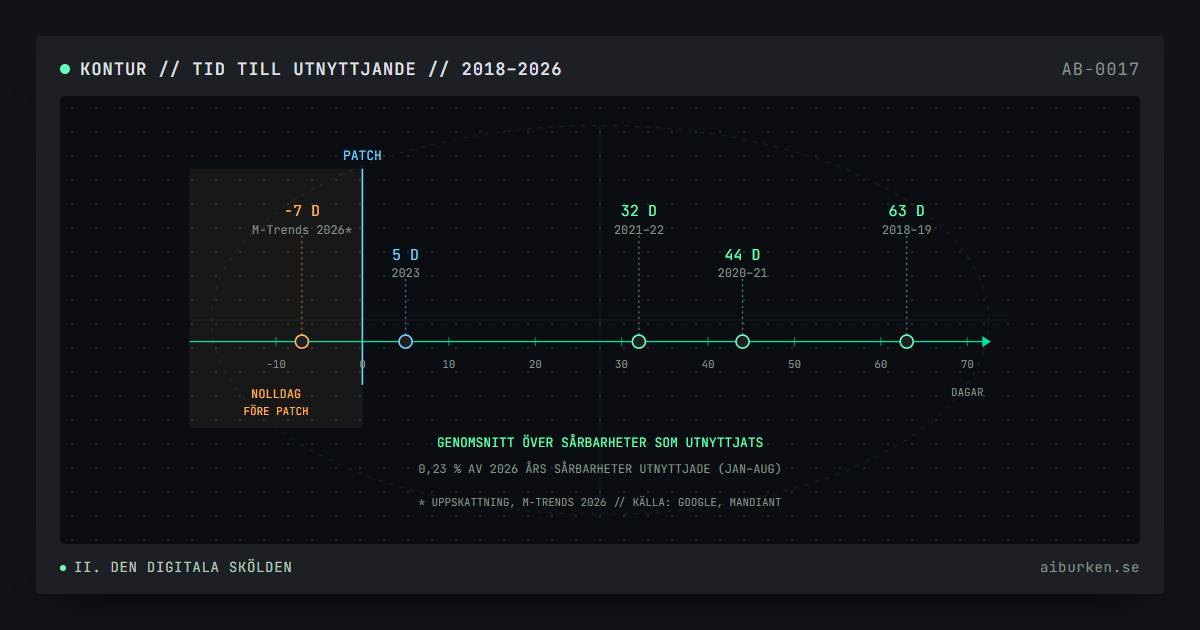
I mars 2026 publicerade säkerhetsföretaget Mandiant, som ägs av Google, sin årliga rapport M-Trends. En siffra i den har citerats flitigt sedan dess: den genomsnittliga tiden mellan att en patch släpps och att sårbarheten utnyttjas har sjunkit till uppskattningsvis minus sju dagar. Mandiant skriver att angrepp därmed rutinmässigt sker innan en patch ens har släppts.
Siffran beskriver en verklig förändring. Men ett medelvärde under noll säger mindre än det verkar, och det är värt att förstå varför innan slutsatserna dras. Frågan har också blivit svensk. Sedan juli har Försvarets radioanstalt genom Nationellt cybersäkerhetscenter, NCSC, regeringens uppdrag att samordna arbetet mot AI-drivna cyberhot, och motiveringen är att sårbarheter nu hittas fortare än förut.
Ett medelvärde under noll
Hur kan en tid vara negativ? Måttet mäter tiden mellan att tillverkaren släpper en rättning och att sårbarheten utnyttjas första gången. En så kallad nolldag är en sårbarhet som angripare utnyttjar innan någon patch finns. Den får därför ett negativt värde. En n-dag, som utnyttjas efter att patchen har kommit, får ett positivt.
När en stor andel av de utnyttjade sårbarheterna är nolldagar drar de ned medelvärdet under noll, även om många n-dagar fortfarande utnyttjas först efter dagar eller veckor. Googles sammanfattning av M-Trends 2026 anger inte hur siffran har räknats eller exakt vilken period den gäller, bara att rapporten bygger på över 500 000 timmars utredningar under 2025. Den fullständiga rapporten har inte kunnat läsas för den här artikeln.
Hur måttet räknas
Metoden finns däremot beskriven i Googles analys av 2023 års siffror, publicerad i oktober 2024. Där definieras tid till utnyttjande som den genomsnittliga tiden det tar att utnyttja en sårbarhet före eller efter att en patch släpps. Om 2026 års uppskattning är räknad på exakt samma sätt framgår inte av det som har varit tillgängligt.
Urvalet: bara det som utnyttjades
Underlaget för 2023 var 138 sårbarheter som offentliggjordes det året och som Mandiant såg utnyttjas i verkligheten. Det är den viktigaste detaljen. Medelvärdet säger ingenting om de sårbarheter som aldrig angrips, och de är de allra flesta. Enligt en ny analys från Googles hotunderrättelsegrupp GTIG, publicerad den 30 september 2026, hade 0,23 procent av alla sårbarheter som offentliggjorts under 2026 observerats utnyttjade fram till augusti. Det är ungefär en av 431.
Ett negativt medelvärde betyder alltså inte att de flesta sårbarheter angrips innan en patch finns. Det betyder att en stor del av de sårbarheter som faktiskt utnyttjas är nolldagar, och att resten ofta utnyttjas snabbt.
Två förbehåll till hör hemma här. Google utgår från det första rapporterade utnyttjandet, och skriver själv att de verkliga tiderna nästan säkert är kortare. Och 2023 års medelvärde på fem dagar räknades efter att 15 extremvärden hade tagits bort. Med dem blev snittet 47 dagar.
Kurvan sedan 2018
Med de förbehållen är riktningen ändå tydlig. Googles egen serie ser ut så här:
| Period | Genomsnitt |
|---|---|
| 2018–2019 | 63 dagar |
| 2020 till början av 2021 | 44 dagar |
| 2021–2022 | 32 dagar |
| 2023 | 5 dagar |
| M-Trends 2026 (utredningar 2025) | uppskattningsvis −7 dagar |
En stor del av fallet förklaras av fördelningen mellan nolldagar och n-dagar. Bland de 138 sårbarheterna 2023 var 97 nolldagar och 41 n-dagar, ungefär 70 mot 30. Under 2021–2022 var förhållandet det omvända, 38 mot 62. Google skrev då att skiftet framför allt berodde på att fler nolldagar användes och upptäcktes, inte på att n-dagarna blev färre. Bland n-dagarna 2023 utnyttjades 12 procent inom ett dygn, 29 procent inom en vecka och 56 procent inom en månad.
Antalet nolldagar har legat högt sedan dess. GTIG räknade 100 utnyttjade nolldagar 2023, 78 år 2024 och 90 år 2025. Under årets första åtta månader utgjorde nolldagarna 62 procent av de utnyttjade sårbarheter som GTIG observerade.
Var AI kommer in, och var belägget saknas
GTIG:s analys från september visar att något har ändrats under 2026. Antalet utnyttjade sårbarheter ökade från i genomsnitt 10,5 per månad 2025 till 18 per månad mellan januari och augusti 2026. Nolldagarna ökade från 8 till 11 per månad. Antalet offentliggjorda sårbarheter steg samtidigt från 5 045 i januari till 10 740 i augusti, men GTIG påpekar att den siffran har blåsts upp av bland annat Linuxkärnans egen utfärdare av sårbarhetsnummer.
Gruppen bedömer att ökningen främst gäller hur snabbt n-dagar görs om till fungerande angrepp. Att angripare använder språkmodeller för att jämföra programversioner och patchar och hitta vad som rättats beskriver GTIG som möjligt, inte som belagt. Analysen redovisar ingen mätning av hur mycket angripare använder AI.
Det som däremot är mätt gäller upptäckten av sårbarheter. De som har hittats med AI-verktyg är enligt GTIG oftare allvarliga: hälften av dem ger möjlighet att köra kod på distans, mot 26 procent av de offentliggjorda sårbarheterna som helhet. GTIG tror att skillnaden till stor del speglar att forskarna riktar verktygen mot känsliga delar av systemen. Gruppen påpekar att offentlig data kraftigt underskattar hur många sårbarheter som hittas med AI. Ett exempel visar hur tidsfönstret kan se ut. En sårbarhet i BeyondTrusts produkter, CVE-2026-1731, hittades av en AI-agent hos ett forskningsföretag. Inom fyra dagar efter att den blev offentlig såg GTIG en grupp angripare utnyttja den, och inom sju dagar ytterligare fem.
Mandiant är själva försiktiga. I M-Trends 2026 skriver företaget att det inte ser 2025 som året då intrång var en direkt följd av AI, och att de flesta lyckade intrången fortfarande beror på grundläggande mänskliga och systematiska brister. Utnyttjande av sårbarheter var för sjätte året i rad den vanligaste vägen in, i 32 procent av intrången. En annan siffra i rapporten visar att takten ökar även efter intrånget: mediantiden från att en angripare fått första åtkomst till att den lämnas över till nästa grupp var mer än åtta timmar 2022 och 22 sekunder 2025.
Vad Sverige har beställt
Regeringen har gett två uppdrag på området i år. I juli fick Försvarets radioanstalt, genom NCSC, i uppdrag att på nationell nivå samordna arbetet med att förebygga, upptäcka och hantera AI-drivna cyberhot, och att vara kontaktpunkt för företag som utvecklar avancerade AI-modeller (Fö2026/01143). Motiveringen i regeringens pressmeddelande den 9 juli är att AI-modellerna avsevärt har förbättrat möjligheterna att hitta sårbarheter i programvara betydligt snabbare än tidigare, och att tekniken också kan användas i skadliga syften. Uppdraget ska redovisas muntligt senast den 13 november 2026.
I september fick FRA, med stöd av Försvarsmakten, ett andra uppdrag (Fö2026/01313). FRA ska undersöka förutsättningarna för en AI-stödd nationell cybersäkerhetsförmåga och påbörja en pilot som med AI-verktyg stöder samhällsviktiga verksamheter i privat och offentlig sektor. En delredovisning skulle lämnas senast den 30 oktober 2026 och slutredovisningen senast den 29 januari 2027. Om delredovisningen har lämnats har inte kunnat kontrolleras. Uppdraget ska genomföras inom befintliga ekonomiska ramar.
Parallellt driver NCSC sedan april projektet Nationell mitigering av AI-drivna cyberhot, med AI Sweden som sammanhållande aktör och Vinnova som finansiär. Ett av initiativen gäller verktyg för att granska system och hitta sårbarheter.
Försvar utan patchfönster
Om tiden till utnyttjande är kortare än tiden det tar att testa och installera en patch, räcker det inte att patcha snabbare. Försvaret måste också fungera de dagar då rättningen ännu inte finns. I den rapport om AI-drivna cyberhot som IVA tog fram i dialog med NCSC och AI Sweden, och som presenterades i juni, är den första rekommendationen att korta tiden till handling.
En annan rekommendation är mindre dramatisk: flerfaktorsautentisering, behörighetskontroll, patchning, loggning och incidenthantering blir ännu viktigare. Det ligger i linje med Mandiants iakttagelse att de flesta intrång fortfarande beror på grundläggande brister. Den som angriper en nolldag kommer in genom en dörr som inte går att låsa i förväg, men vad angriparen kan göra därefter avgörs av behörigheter, nätverkets uppdelning och om någon ser loggarna i tid.
Minus sju dagar är alltså inte ett mått på hur sårbara system är i allmänhet. Det beskriver de sårbarheter som angripare faktiskt väljer, och många av dem är sådana som ingen patch ännu skyddar mot.
FAQ
Vad betyder negativ tid till utnyttjande?
Att sårbarheterna i genomsnitt utnyttjades innan en patch fanns. Måttet räknas över sårbarheter som faktiskt utnyttjats, och nolldagar, som angrips före patchen, får negativa värden.
Utnyttjas de flesta sårbarheter innan en patch finns?
Nej. Enligt Googles hotunderrättelsegrupp hade 0,23 procent av de sårbarheter som offentliggjorts under 2026 observerats utnyttjade fram till augusti. Bland dem som utnyttjades var 62 procent nolldagar.
Vad har NCSC fått i uppdrag att göra?
Att på nationell nivå samordna arbetet med att förebygga, upptäcka och hantera AI-drivna cyberhot och vara kontaktpunkt för företag som utvecklar avancerade AI-modeller. Uppdraget ska redovisas muntligt senast den 13 november 2026.
Vilka grundläggande åtgärder lyfts fram?
Den rapport som NCSC presenterade i juni lyfter fram flerfaktorsautentisering, behörighetskontroll, patchning, loggning och incidenthantering, och rekommenderar att organisationer kortar tiden till handling.
// Källor och referenser
- M-Trends 2026: Data, Insights, and Strategies From the Frontlines, Mandiant, Google Cloud, 23 mars 2026.
- How Low Can You Go? An Analysis of 2023 Time-to-Exploit Trends, Google Threat Intelligence Group, 15 okt. 2024.
- Look What You Made Us Patch: 2025 Zero-Days in Review, Google Threat Intelligence Group, 5 mars 2026.
- Vulnerability Discovery and Exploitation Trends in the AI Era, Google Threat Intelligence Group, 30 sep. 2026.
- Uppdrag till Försvarets radioanstalt att samordna och stärka samhällets arbete med cybersäkerhet kopplat till artificiell intelligens (Fö2026/01143), Regeringen, 20 juli 2026.
- Regeringen agerar för att stärka samhällets arbete med cybersäkerhet kopplat till utvecklingen av nya AI-modeller, Regeringen, 9 juli 2026.
- Uppdrag till Försvarets radioanstalt och Försvarsmakten att analysera och påbörja utvecklingen av en AI-stödd nationell cybersäkerhetsförmåga (Fö2026/01313), Regeringen, 4 sep. 2026.
- Ny rapport: Cyberhoten skalas upp med AI – Sverige behöver agera skyndsamt, Nationellt cybersäkerhetscenter (NCSC), 30 juni 2026.
- Snabb mobilisering mot AI-drivna cyberhot, Nationellt cybersäkerhetscenter (NCSC), 11 okt. 2026.
Få AI-burkens nya analyser via e-post
Du får först ett mejl där du bekräftar adressen. Varje nyhetsbrev har en länk för att avsluta prenumerationen.
Adressen sparas av AI-burken och används bara för nyhetsbrevet. Läs integritetspolicyn