Cybersäkerhetslagen efter nio månader: ledningen får ansvaret, tillsynen har knappt börjat
Sedan 1 oktober preciserar föreskrifter vad ledningen ska kunna och godkänna. Den tillsyn som syns hittills gäller mest anmälningar och incidentrapporter.
Av Redaktionen
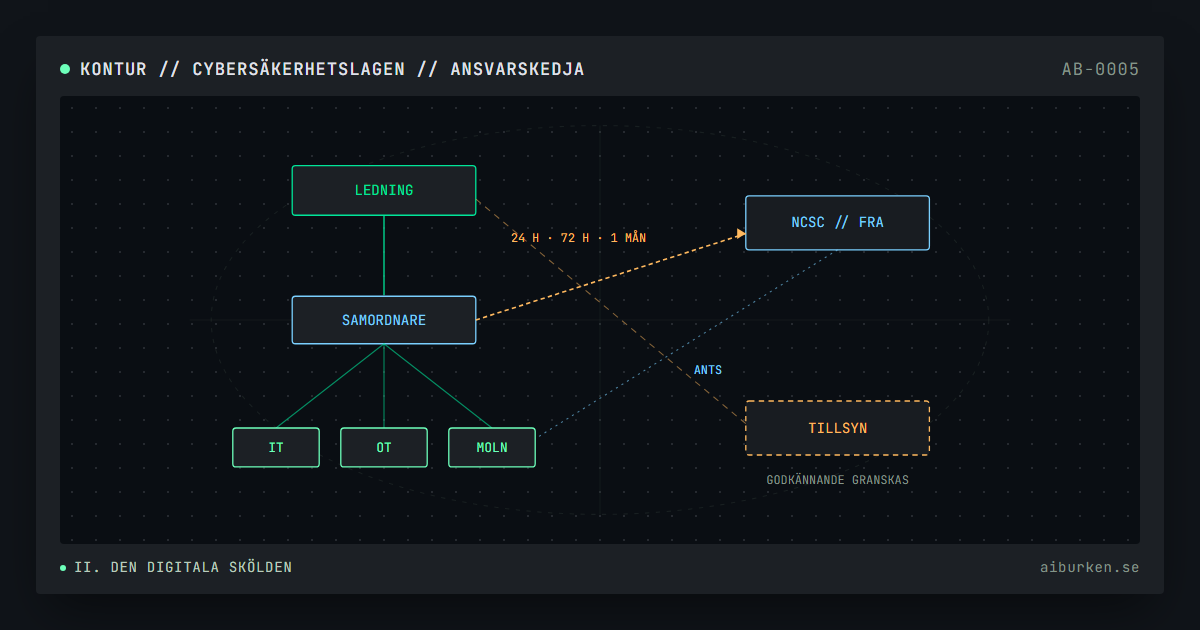
Den 15 januari 2026 trädde cybersäkerhetslagen i kraft. Den ersatte 2018 års lag om informationssäkerhet för samhällsviktiga och digitala tjänster och genomförde EU:s NIS2-direktiv i svensk rätt. På papperet var förändringen stor: skarpare krav, sanktionsavgifter i miljonklassen och ett uttryckligt ansvar för ledningen.
Nio månader senare ser lagen annorlunda ut i praktiken. Myndigheten som skrev de första föreskrifterna har inte längre uppdraget. De detaljerade kraven på säkerhetsåtgärder började gälla först den 1 oktober. Den tillsyn som hittills har gått att granska handlar mest om huruvida verksamheterna har anmält sig och rapporterat sina incidenter, inte om de faktiskt är säkra.
Lagen som bytte huvudman under första året
När lagen började gälla var det Myndigheten för civilt försvar, MCF, som tog emot anmälningar och incidentrapporter. MCF hade själv bytt namn från Myndigheten för samhällsskydd och beredskap två veckor tidigare. Den 1 juli 2026 flyttades myndighetens cybersäkerhetsverksamhet genom ett regeringsbeslut till Nationellt cybersäkerhetscenter, NCSC, vid Försvarets radioanstalt. Med verksamheten följde ansvaret för föreskrifterna. De föreskrifter som MCF hann besluta gäller oförändrade och kan bära MCF:s namn tills de revideras.
För verksamheterna innebar flytten ett nytt rapporteringsflöde mitt i året. Det tidigare rapporteringssystemet IRON stängdes den 30 juni klockan 17.00. Sedan dess går alla incidentrapporter till NCSC, som skickar dem vidare till berörda tillsynsmyndigheter. En verksamhet som verkar i flera sektorer behöver bara rapportera en gång.
Fristerna står i lagen. En betydande incident ska meddelas senast 24 timmar efter att verksamheten fått kännedom om den, en incidentanmälan ska lämnas inom 72 timmar och en slutrapport senast en månad därefter. För leverantörer av så kallade betrodda tjänster gäller 24 timmar även för incidentanmälan.
Vad som gäller sedan 1 oktober
Lagen anger tio områden som säkerhetsåtgärderna åtminstone ska omfatta, bland dem riskanalys, incidenthantering, kontinuitet, säkerhet i leveranskedjan, kryptografi och åtkomstkontroll. Vad det betyder i praktiken framgår av föreskrifterna MCFFS 2026:11, som MCF beslutade den 15 juni och som trädde i kraft den 1 oktober.
Föreskrifterna kräver ett systematiskt och riskbaserat cybersäkerhetsarbete, med en utsedd samordnare som sammanställer underlag till ledningen. De innehåller också en rad tekniska krav. Ett av dem säger mycket om hur myndigheterna ser på sin egen roll: verksamheterna ska ansluta sig till automatiska notifieringar av tekniska sårbarheter, ANTS, hos den nationella CSIRT-enheten, om det inte är uppenbart obehövligt. Informationen ska alltså gå åt båda hållen: staten tar inte bara emot rapporter från verksamheterna utan ska också kunna varna dem.
Alla omfattas inte av allt. För verksamheter som enbart verkar inom digital infrastruktur, digitala leverantörer, förvaltning av IKT-tjänster mellan företag, post- och budtjänster eller rymden gäller bara kravet på ledningens utbildning. Post- och telestyrelsen tar fram egna föreskrifter för bland annat elektroniska kommunikationsnät, post- och budtjänster och rymden. NCSC har aviserat en vägledning till föreskrifterna omkring årsskiftet 2026/2027, alltså ett kvartal efter att kraven började gälla.
Ledningens ansvar i praktiken
Den mest principiella förändringen gäller ledningen. Lagen säger kort att de personer som ingår i ledningen ska genomgå utbildning om säkerhetsåtgärder. Föreskrifterna preciserar syftet: utbildningen ska ge ledningen den kunskap som krävs för att fastställa mål och inriktning för cybersäkerheten, bedöma vilka säkerhetsåtgärder som behövs och övervaka att de genomförs.
Utbildningen är alltså inriktad på beslut, inte på tekniken i sig. Föreskrifterna kräver också att ledningen godkänner och övervakar genomförandet av säkerhetsåtgärderna. Ledningen ska se till att det finns fastställda mål, tydliga uppgifter, resurser och roller med tillräckliga befogenheter, och den ska informeras om säkerhetsnivån vid behov, men minst en gång per år. Enligt de allmänna råden bör ledningen dessutom själv fastställa kriterierna för vilka risker som accepteras, i vilken ordning verksamheter ska återställas efter ett avbrott och vilka system som är sektorskritiska.
Därmed blir ett beslut om att acceptera en risk ett ledningsbeslut som går att granska i efterhand.
Lagen ger också tillsynsmyndigheterna verktyg som riktar sig mot personer. En befattningshavare hos en privat verksamhet som klassats som väsentlig kan av förvaltningsdomstol förbjudas att inneha en ledningsfunktion i ett till tre år. Tröskeln är dock hög. Verksamheten ska tidigare ha fått ett föreläggande som inte följts, överträdelsen ska ha varit allvarlig och befattningshavaren ska ha orsakat den uppsåtligen eller av grov oaktsamhet. Alla fyra villkoren måste vara uppfyllda.
| Verksamhetsutövare | Högsta sanktionsavgift |
|---|---|
| Väsentlig, privat | 2 procent av den globala årsomsättningen eller motsvarande 10 miljoner euro, det som är högst |
| Viktig, privat | 1,4 procent av den globala årsomsättningen eller motsvarande 7 miljoner euro, det som är högst |
| Offentlig | 10 miljoner kronor |
Den lägsta avgiften är 5 000 kronor.
Tillsynen hittills
Tillsynen är uppdelad efter sektor. Tretton myndigheter har ansvar, bland dem sex länsstyrelser, Finansinspektionen, Inspektionen för vård och omsorg, Post- och telestyrelsen, Transportstyrelsen och Livsmedelsverket.
Hur långt de har kommit är svårt att se utifrån. Listan över vilka verksamheter som har anmält sig är inte offentlig. En genomgång har gjorts av advokatbyrån Vinge, som i oktober 2026 redovisade de beslut och ärenden byrån hade kunnat ta del av. Enligt den hade fem av de tretton myndigheterna inlett ärenden eller fattat beslut: Transportstyrelsen, länsstyrelserna i Norrbotten, Skåne och Västra Götaland samt Livsmedelsverket. Övriga åtta, bland dem Finansinspektionen, IVO och PTS, hade inte fattat något beslut enligt lagen.
Ärendena handlade i första hand om anmälningsskyldigheten och incidentrapporteringen. Tillsynen bestod mest av förelägganden att lämna uppgifter och av skrivbordstillsyn baserad på verksamheternas egna uppgifter. Ingen myndighet hade genomfört någon säkerhetsrevision eller säkerhetsskanning, och inga sanktionsavgifter hade beslutats. Länsstyrelsen i Västra Götaland hade avslutat två ärenden med anmärkning. Byrån påpekar själv att materialet är ofullständigt och att delar av det omfattas av sekretess.
NCSC beskriver samma läge från andra hållet: tillsynen startar gradvis och varierar mellan sektorer, åtgärder bedöms från fall till fall och en incident leder inte automatiskt till sanktioner.
Ordningen är begriplig. Det går inte att granska säkerhetsåtgärder mot föreskrifter som ännu inte gäller. Men det betyder att lagens kärna, kraven på hur verksamheterna faktiskt skyddar sina system, inte har prövats av någon tillsynsmyndighet. Transportstyrelsen är först ut med en plan. I november 2026 börjar myndigheten granska säkerhetsåtgärderna hos de väsentliga verksamheter som är registrerade hos den, med uppstartsmöte, begäran om underlag, platsbesök med intervjuer och en rapport som kan följas av en åtgärdsplan.
Det som fortfarande är oklart
Flera grundläggande frågor saknar ännu svar. Det finns inga offentliga uppgifter om hur många verksamheter som har anmält sig, och därmed inget sätt att bedöma hur många som borde ha gjort det men inte har gjort det. Vägledningen till föreskrifterna kommer först kring årsskiftet. Föreskrifterna är skrivna av en myndighet som inte längre har uppdraget, och det är inte känt om och när FRA kommer att revidera dem.
Den viktigaste frågan är ändå vad ledningens ansvar betyder när det prövas. Föreskrifterna kräver att ledningen godkänner och övervakar säkerhetsarbetet, men ett godkännande kan vara en verklig bedömning eller en underskrift på ett underlag som ingen i rummet förstod. Skillnaden syns först när en tillsynsmyndighet gör en säkerhetsrevision, ställer frågor till ledningen och tar ställning till om svaren håller.
Det har ännu inte hänt. Cybersäkerhetslagens första nio månader har handlat om att bygga upp systemet: register, rapporteringsvägar, föreskrifter och en ny myndighetsorganisation. Prövningen av om lagen gör Sverige säkrare börjar nu.
FAQ
Vem tar emot incidentrapporter enligt cybersäkerhetslagen?
Sedan den 1 juli 2026 går alla incidentrapporter till Nationellt cybersäkerhetscenter, NCSC, vid Försvarets radioanstalt. NCSC skickar dem vidare till berörda tillsynsmyndigheter, och en verksamhet i flera sektorer behöver bara rapportera en gång.
Vad kräver föreskrifterna från 1 oktober 2026 av ledningen?
Ledningen ska genomgå utbildning som gör den i stånd att fastställa mål och inriktning för cybersäkerheten, bedöma vilka säkerhetsåtgärder som behövs och övervaka genomförandet. Den ska också godkänna och övervaka genomförandet av säkerhetsåtgärderna och informeras om säkerhetsnivån vid behov, men minst en gång per år.
Har någon fått sanktionsavgift enligt lagen?
Inte i det material som advokatbyrån Vinge redovisade i oktober 2026. Där hade inga sanktionsavgifter beslutats, och två ärenden hade avslutats med anmärkning. Byrån påpekar att materialet är ofullständigt och delvis sekretessbelagt.
Hur stor kan sanktionsavgiften bli?
För en väsentlig privat verksamhet högst det högsta av 2 procent av den globala årsomsättningen och motsvarande 10 miljoner euro, för en viktig privat verksamhet högst det högsta av 1,4 procent och motsvarande 7 miljoner euro, och för en offentlig verksamhet högst 10 miljoner kronor. Den lägsta avgiften är 5 000 kronor.
Vad är ANTS?
Automatiska notifieringar av tekniska sårbarheter hos den nationella CSIRT-enheten. Enligt föreskrifterna från 1 oktober 2026 ska de verksamheter som omfattas av kraven på säkerhetsåtgärder ansluta sig, om det inte är uppenbart obehövligt.
// Källor och referenser
- Cybersäkerhetslag (SFS 2025:1506), Svensk författningssamling, 11 dec. 2025.
- Myndigheten för civilt försvars föreskrifter och allmänna råd om säkerhetsåtgärder och ledningens utbildning för väsentliga och viktiga verksamhetsutövare (MCFFS 2026:11), Försvarets radioanstalt, 15 juni 2026.
- Frågor och svar om cybersäkerhetslagen, Nationellt cybersäkerhetscenter.
- Föreskrifter om säkerhetsåtgärder träder i kraft, Nationellt cybersäkerhetscenter, 1 okt. 2026.
- Cybersäkerhetslagen hösten 2026 – tillsynen hittills och nya krav från 1 oktober, Advokatfirman Vinge, via Legal 500, 26 okt. 2026.
- Tillsyn av cybersäkerhet, Transportstyrelsen, 20 okt. 2026.
- Skärpta krav på verksamhetsutövare när ny cybersäkerhetslag börjar gälla, Länsstyrelsen i Kronobergs län, 15 jan. 2026.
Få AI-burkens nya analyser via e-post
Du får först ett mejl där du bekräftar adressen. Varje nyhetsbrev har en länk för att avsluta prenumerationen.
Adressen hanteras av Brevo för AI-burkens räkning. Läs integritetspolicyn