Deepfakes och det svenska valet – hur robust är vår digitala tillit?
Myndigheterna såg inga större påverkansangrepp mot valet 2026. Hotet mot den digitala tilliten ligger någon annanstans: i tvivlet på allt som är äkta.
Av Redaktionen
Dagen efter riksdagsvalet den 13 september 2026 kom Myndigheten för psykologiskt försvar med ett besked som många hade väntat på. Myndigheten hade inte sett någon omfattande, samordnad informationspåverkan från främmande makt riktad mot valets genomförande. Nationellt cybersäkerhetscenter hade inte heller noterat några händelser som påverkat valet ur ett cyberperspektiv.
Det var ett lugnande besked. Inför valet hade Säkerhetspolisen, Myndigheten för civilt försvar och Myndigheten för psykologiskt försvar alla varnat för påverkan från främmande makt, och Myndigheten för civilt försvar beskrev läget som allvarligare än vid tidigare val. Deepfakes hörde till de hot som lyftes, med exempel från andra europeiska val. Någon svensk motsvarighet till de mest uppmärksammade klippen därifrån har myndigheterna inte rapporterat.
Det betyder inte att oron var överdriven. Men det tyder på att hotet mot den digitala tilliten ser annorlunda ut än många föreställt sig.
Det som faktiskt hände
Valrörelsen var inte fri från fabricerat material. Den 18 augusti publicerades sju falska videoklipp på X inom loppet av en timme. Två av dem bar logotyper från SVT och Dagens Nyheter, andra från Euronews och Der Spiegel. Klippen spred påståenden om valfusk i Sverige och personliga anklagelser mot statsministern. Inget av dem var producerat av de medier vars varumärken användes.
Analytiker kopplade publiceringen till det ryska nätverk som kallas Matrjosjka eller Operation Overload, och som också har riktat sig mot bland annat Tyskland och Frankrike. Räckvidden var liten. Enligt analysgruppen Antibot4navalny, som SVT talade med, fick inläggen sällan mer än några hundra eller några tusen verkliga visningar. Av rapporteringen framgår inte om klippen gjordes med generativ AI eller med vanlig redigering.
Det säger något om metoden. Syftet med nätverket tycks enligt analytikerna inte vara att nå den breda publiken direkt, utan att överbelasta redaktionernas faktagranskning. Varje falskt klipp med ett känt mediehus logotyp kräver att någon kontrollerar det, dementerar det och förklarar det. Påverkan sker i arbetstimmar snarare än i visningar.
Exemplen utifrån
Det fall som oftast nämns är det slovakiska parlamentsvalet hösten 2023. Under de sista två dygnen före valet, när slovakisk lag föreskriver tystnad i valrörelsen, spreds en ljudinspelning där ledaren för det liberala partiet Progresívne Slovensko och en journalist påstods diskutera valfusk. Inspelningen var förfalskad. Tidpunkten gjorde det svårt för partiet och medierna att bemöta den, och eftersom det rörde sig om ljud och inte om video föll den dessutom utanför den dåvarande policyn för manipulerade medier hos Meta. Om klippet påverkade valresultatet är däremot inte belagt.
Under det irländska presidentvalet hösten 2025 spreds ett AI-manipulerat klipp där en av kandidaterna påstods dra tillbaka sin kandidatur, vilket inte stämde. I Rumänien ogiltigförklarade författningsdomstolen i december 2024 hela presidentvalet, sedan första omgången redan hållits, efter att avhemligade underrättelser beskrivit hur en kandidat lyfts fram på Tiktok genom samordnade konton och betald marknadsföring. Det rumänska fallet handlade mer om organiserad spridning än om deepfakes, men det visade hur långt en demokrati kan tvingas gå när tilliten till ett val ifrågasätts.
Gemensamt för exemplen är att det tekniskt avancerade sällan är det avgörande. Det avgörande är tidpunkten, kanalen och den mottaglighet som redan finns.
Lögnarens utdelning
De amerikanska juridikprofessorerna Robert Chesney och Danielle Citron beskrev redan 2019 en mekanism som de kallade the liar's dividend, lögnarens utdelning. När det blir allmänt känt att ljud och video kan förfalskas blir det också lättare för den som ertappats på bar gärning att avfärda äkta material som falskt.
Det är här det allvarligaste hotet ligger. Ett offentligt samtal där varje obekväm inspelning kan viftas bort med att det säkert är AI förlorar något som är svårare att återskapa: möjligheten att vara överens om vad som har hänt.
Den största risken med deepfakes är inte att vi tror på det falska. Det är att vi slutar tro på det sanna.
Svensk tillit som tillgång och sårbarhet
Sverige brukar beskrivas som ett höglitarsamhälle, med stort förtroende för myndigheter, public service och valsystemet. Det är en tillgång i krislägen, eftersom officiella besked får genomslag. Det är också en sårbarhet. Ett angrepp som lyckas utnyttja förtroendet för ett välkänt varumärke – som när falska klipp förses med SVT:s logotyp – lånar trovärdighet från just de institutioner som annars skulle bemöta det.
Sverige har sedan 2022 en egen myndighet för psykologiskt försvar, och det svenska valet 2026 visar att beredskapen fungerade så långt den prövades. Men den prövades inte särskilt hårt. Myndighetens egen bedömning inför valet var att Sverige inte var ett prioriterat mål för främmande aktörer. Robustheten har alltså ännu inte mötts av en målmedveten och välfinansierad kampanj.
Vad tekniken kan och inte kan
Det ligger nära till hands att hoppas på teknisk detektion: program som avgör om ett klipp är äkta. Sådana verktyg finns, men de befinner sig i en ständig kapplöpning med de modeller de ska avslöja, och de ger sannolikheter snarare än besked. En detektor som har rätt i nio fall av tio är ett stöd för en faktagranskare, inte ett bevis i en valrörelse.
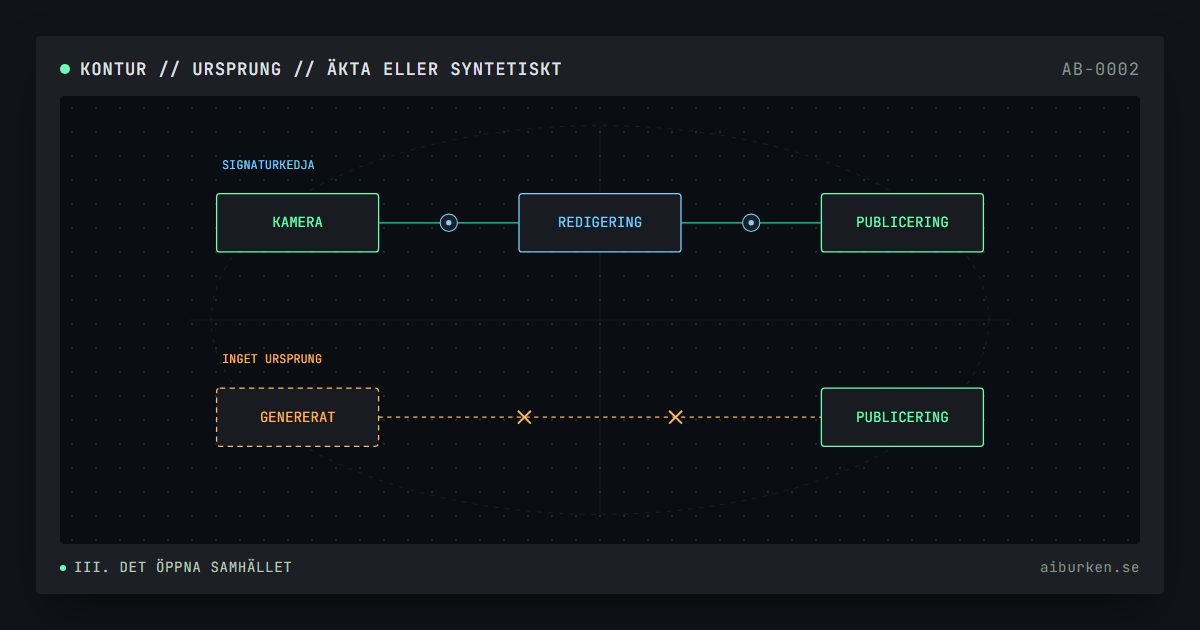
Ett mer lovande spår är att märka ursprunget i stället för att jaga förfalskningar. Standarden C2PA gör det möjligt att kryptografiskt signera var en bild eller ett klipp kommer ifrån och hur det har redigerats. Begränsningen är att signaturen bara hjälper om den följer med hela vägen, och den följer inte alltid med när filer laddas upp och delas vidare. Ursprungsmärkning kan visa att något är äkta; den kan inte visa att något är falskt.
Lagstiftningen har börjat följa efter. Sedan den 2 augusti 2026 gäller AI-förordningens transparenskrav i artikel 50. Den som använder ett AI-system för att skapa deepfakes måste upplysa om att materialet är artificiellt skapat eller manipulerat, och leverantörer av generativa system ska märka sitt material maskinläsbart. Genom EU:s förenklingspaket har märkningskravet för system som redan fanns på marknaden skjutits upp till den 2 december 2026; upplysningsplikten för deepfakes gäller däremot redan. Enligt förordningen om digitala tjänster, DSA, ska de största plattformarna dessutom bedöma och begränsa systemrisker för valprocesser.
Reglerna träffar de aktörer som vill följa dem. En påverkansoperation som redan förfalskar mediehusens logotyper kommer inte att märka sina klipp som AI-genererade.
Vem ansvarar för vad?
| Aktör | Vad aktören kan göra | Begränsning |
|---|---|---|
| Plattformar | Bedöma systemrisker, märka syntetiskt material, bevara ursprungsdata vid uppladdning | Affärsintresset i spridning, och märkning som tas bort på vägen |
| Redaktioner | Verifiera före publicering, publicera original och förklara granskningen | Tidspress, och just den överbelastning som angreppen syftar till |
| Myndigheter | Lägesbilder, varningar, samordning och snabba officiella besked | Får inte bli en sanningsinstans för det politiska samtalet |
| Partier | Märka egen AI-användning, publicera eget material med ursprung | Frestelsen att själva använda omärkta AI-bilder |
| Medborgare | Kontrollera källan innan man delar, särskilt när något bekräftar det man redan tror | Ingen har tid att granska allt |
Vad som gör ett samhälle motståndskraftigt
Om hotet är tvivlet snarare än lögnen, behöver försvaret handla om att göra det äkta lätt att belägga. Det innebär att myndigheter, partier och medier publicerar originalmaterial med spårbart ursprung, att redaktioner visar hur de har granskat något och inte bara vad de kommit fram till, och att officiella besked kommer snabbt nog för att hinna före ryktet.
Det innebär också att förklara metoderna i förväg. Den som vet att falska klipp med kända mediers logotyper förekommer är bättre rustad när ett sådant dyker upp. Sådan förebyggande information är billig, och den fungerar oavsett vilken teknik nästa förfalskning bygger på.
Valet 2026 klarade sig. Det är ett gott betyg åt beredskapen, men det är ingen garanti för nästa gång. Den digitala tilliten är inte robust för att förfalskningar saknas. Den är robust i den mån vi fortfarande kan visa vad som är sant – och i den mån vi fortfarande vill lyssna när någon gör det.
FAQ
Användes deepfakes i riksdagsvalet 2026?
Myndigheterna har inte rapporterat några större deepfake-angrepp. Myndigheten för psykologiskt försvar såg ingen omfattande, samordnad påverkan från främmande makt i samband med valet. Den 18 augusti spreds däremot sju falska videoklipp på X, två av dem med SVT:s och Dagens Nyheters logotyper. Om de gjordes med generativ AI framgår inte av rapporteringen.
Vad är lögnarens utdelning?
Ett begrepp som juridikprofessorerna Robert Chesney och Danielle Citron beskrev 2019. När det är allmänt känt att ljud och video kan förfalskas blir det lättare för den som ertappats att avfärda äkta material som falskt.
Måste deepfakes märkas enligt EU:s regler?
Ja, med vissa undantag. Sedan den 2 augusti 2026 ska den som använder ett AI-system för att skapa deepfakes upplysa om att materialet är artificiellt skapat eller manipulerat, enligt artikel 50 i AI-förordningen. Leverantörer av generativa system ska dessutom märka materialet maskinläsbart. För system som redan fanns på marknaden gäller märkningskravet från den 2 december 2026.
Kan ett program avslöja en deepfake?
Inte med säkerhet. Verktyg för detektion ger sannolikheter snarare än besked och måste hela tiden hinna ikapp nya modeller. Ursprungsmärkning enligt standarden C2PA kan visa var ett äkta klipp kommer ifrån, men den kan inte visa att ett klipp är falskt.
Hur undviker man att sprida ett falskt klipp?
Kontrollera källan innan klippet delas, särskilt när det bekräftar det man redan tror. Leta efter originalet hos det medium eller den avsändare som påstås ligga bakom det. Falska klipp med kända mediers logotyper förekommer, så en logotyp bevisar ingenting.
// Källor och referenser
- Inga större informations- eller cyberangrepp mot svenska valet, Myndigheten för psykologiskt försvar, 14 sep. 2026.
- Varningarna inför valet: Rykten, cyberattacker och deepfakes, SVT Nyheter, 6 feb. 2026.
- Russia faked broadcasts from Sweden's national TV to smear its PM, Euromaidan Press, 20 aug. 2026.
- Deepfake Election Interference in Slovakia, Schneier on Security.
- Romania's top court annuls first round of presidential vote won by far-right candidate, AP via The Boston Globe, 6 dec. 2024.
- Deep Fakes: A Looming Challenge for Privacy, Democracy, and National Security, Chesney och Citron, California Law Review 107 (2019).
- Förordning (EU) 2024/1689 om artificiell intelligens (AI-förordningen), artikel 50, EUR-Lex.
- Förordning (EU) 2026/1744 om ändring av AI-förordningen (Digital Omnibus on AI), EUR-Lex.
- 'Malicious deepfake': Condemnation of AI video falsely showing Catherine Connolly ending campaign, Irish Examiner.
- Förordning (EU) 2022/2065 om en inre marknad för digitala tjänster (DSA), EUR-Lex.
- Coalition for Content Provenance and Authenticity (C2PA), C2PA.
Få AI-burkens nya analyser via e-post
Du får först ett mejl där du bekräftar adressen. Varje nyhetsbrev har en länk för att avsluta prenumerationen.
Adressen hanteras av Brevo för AI-burkens räkning. Läs integritetspolicyn