Cyberhotens topplista: varför flest attacker inte betyder störst skada
ENISA:s hotbild visar varför många attacker och stor skada är olika mått. Vad försvinner när säkerhetsläget sammanfattas i en enda topplista?
Av Redaktionen
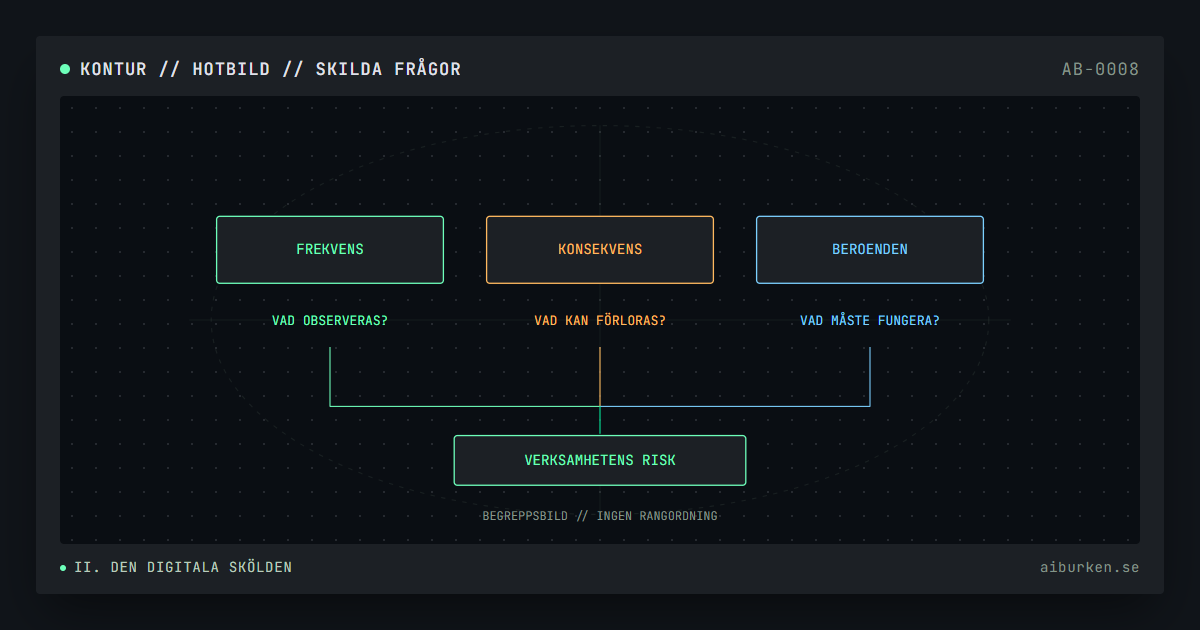
En hotrapport kan innehålla två budskap som först verkar svåra att förena. En viss attacktyp dominerar de registrerade händelserna, medan en annan bedöms få störst konsekvenser. För den som ska fördela resurser till säkerhet är skillnaden avgörande. Antalet händelser beskriver hur ofta något observeras. Det säger mindre om vad som händer med verksamheten när skyddet brister.
ENISA:s europeiska hotbild för 2026 ger anledning att hålla isär dessa frågor. Myndigheten framhåller både överbelastningsattacker mot offentlig förvaltning och ransomware som en incidenttyp med särskilt stor kortsiktig påverkan. Rapporten publicerades den 22 september 2026, men observationsperioden är kalenderåret 2025. Årtalet på omslaget anger alltså inte när varje händelse inträffade.
Topplistan som förenklar för mycket
Om frågan gäller vilka slags attacker som förekommer i ett insamlat material kan incidentantal vara relevant. Om den i stället gäller vad en organisation riskerar att förlora behövs också en bedömning av konsekvenserna. Rangordningarna behöver inte bli likadana, även om de bygger på samma omvärld.
ENISA beskriver ransomware som den incidenttyp som har störst kortsiktig påverkan. Samtidigt lyfter myndigheten fram ideologiskt drivna DDoS-kampanjer, alltså distribuerade överbelastningsattacker, som en viktig del av hotbilden mot offentlig förvaltning. Enligt myndighetens sammanfattning var offentlig förvaltning den mest angripna sektorn, med 32 procent av fallen under 2025. Inom sektorn stod ideologiskt drivna DDoS-attacker för 82 procent av de registrerade händelserna. Det är olika slags observationer. Den ena gäller bedömd påverkan, den andra hur ofta något registreras och var.
Skillnaden går att förstå utan att göra en egen europeisk skadekalkyl. En tillfälligt oåtkomlig webbplats och en verksamhet som förlorat åtkomsten till sina arbetsdata kan båda registreras som incidenter. Registreringen gör dem jämförbara som händelser. För den som behöver tjänsten kan avbrottens längd, tidpunkt och alternativ ändå göra dem helt olika. Ett enhetligt antal är därför bara början på analysen.
Incidentantalets nämnare
Vad betyder det egentligen att en sektor har en stor andel av de observerade angreppen? Det kan beskriva en verklig koncentration i materialet. Men andelen är inte automatiskt sannolikheten för att en godtycklig organisation i sektorn ska drabbas. För den senare frågan behövs en definierad population och kunskap om hur observationerna förhåller sig till den. ENISA:s sammanfattning anger inte hur många händelser procentsatserna 32 och 82 bygger på.
ENISA:s metodbeskrivning bygger på insamling från flera slags källor, som behöver värderas och bearbetas. Detta är ett underrättelsearbete som sammanför observationer med olika ursprung. Det är inte samma sak som att följa varje organisation i Europa på ett identiskt sätt.
Det ger ett konkret tolkningsproblem. En offentlig händelse som orsakar synliga avbrott kan lämna andra spår i underlaget än ett intrång som upptäcks sent och utreds utan offentlighet. Utan belägg för storleken går det varken att räkna bort skillnaden eller att använda den som förklaring till en viss placering.
För svensk del finns ytterligare ett steg. En europeisk sammanställning ger ett omvärldsunderlag, men en svensk kommuns beroenden och en industriverksamhets återställningsförmåga måste beskrivas lokalt. Att överföra en europeisk incidentandel direkt till en svensk organisations risk skulle hoppa över både urvalsfrågan och skillnaden mellan verksamheterna.
Överbelastning och utpressning lämnar olika problem
DDoS riktas mot en tjänsts tillgänglighet genom att den överbelastas. Det kan vara allvarligt även när angreppet inte innebär att information stjäls eller ändras. En tjänst som är oåtkomlig när den behövs har förlorat sin funktion under just den tiden. Hur stor skadan blir beror bland annat på vad som måste göras då och vilka andra vägar som finns.
Ransomware kan i stället innebära att filer krypteras och att de system som behöver dem inte längre fungerar. Utpressning kan också bygga på stulna uppgifter och hot om publicering. Den gemensamma vägledningen från CISA och dess partner beskriver båda problemen. En återställning av data löser därför inte nödvändigtvis situationen med information som redan har kopierats av en angripare.
Det är heller inte säkert att en återställd server innebär att verksamheten är återställd. Som analytiskt exempel kan ett ärendesystem vara tekniskt startat medan personalen fortfarande måste reda ut vilka uppgifter som saknas och vilka beslut som behöver kontrolleras. Det synliggör skillnaden mellan teknisk funktion och möjligheten att arbeta med tillräckligt förtroende för informationen.
| Fråga | Relevant underlag | Vad incidentantal inte avgör |
|---|---|---|
| Vad observeras ofta? | Kategoriserade händelser med angiven period och källa | Vilket angrepp som får störst konsekvenser |
| Vad kan verksamheten förlora? | Analys av tjänster, information och avbrott | Hur länge ett visst bortfall går att hantera |
| Vad krävs för att komma tillbaka? | Prövad återställning och kartlagda beroenden | Om reservlösningen fungerar i det aktuella läget |
Beroenden kan sprida konsekvenserna
ENISA framhåller att digitala beroenden vidgar angreppsytan. För riskanalysen betyder det att gränsen runt den egna organisationen kan vara för snäv. En tjänst kan vara väl skyddad lokalt men ändå bero på att en extern funktion fungerar. Det kan exempelvis gälla den tekniska åtkomsten till arbetet snarare än själva lagringen av verksamhetens uppgifter.
Anta, i ett fiktivt fall, att en kommun har säkerhetskopior och fungerande verksamhetssystem men använder en gemensam extern inloggning. Om inloggningen faller bort kan personalen ändå förlora åtkomsten. Händelsen visar varför återställningsförmåga behöver bedömas genom en kedja av funktioner. Det räcker inte att känna till varje dels skydd om ingen har undersökt vad som händer när länken mellan dem bryts.
Ett sådant beroende kan också göra incidenträkningen svår att använda som direkt skademått. En händelse hos en leverantör kan påverka flera verksamheter. Flera försök mot samma skyddade tjänst kan däremot lämna verksamheten fungerande. Förloppen visar varför antal angrepp och samhällskonsekvens måste analyseras med olika frågor.
Reservlösningens beroenden behöver också synas. Om en alternativ kontaktväg kräver samma inloggning som den ordinarie tjänsten är den inte oberoende av just det bortfallet. En enkel karta över de båda vägarna kan visa var de möts och vilken funktion som då blir gemensam. Utfallet av en sådan kartläggning är konkret: antingen finns en annan väg hela sträckan, eller så finns ett gemensamt steg som fortfarande måste hanteras. Det säger mer om det aktuella bortfallet än enbart antalet rapporterade attacker.
Prioriteringen börjar med tjänsten som behövs
Slutsatsen är att hotbild och verksamhetsanalys behöver mötas i samma beslut. Hotrapporten kan visa vilka angreppsmönster som förtjänar uppmärksamhet. Verksamhetsanalysen behöver därefter visa vilka funktioner som måste fungera, vilka uppgifter som inte får gå förlorade och vad som kan ske manuellt under ett avbrott.
En konkret prövning kan vara att följa ett fiktivt kritiskt ärende från inloggning till avslut när en central tjänst antas vara borta. Utfallet är inte att en reservrutin finns på papper. Det är att ärendet går att hantera, att informationen kan kontrolleras och att arbetet kan föras tillbaka när tjänsten återkommer.
Vägledningen om ransomware betonar att återställning måste planeras och prövas. Men även en sådan kontroll behöver kopplas till verksamhetens val: vilken tjänst återställs först, vad väntar under tiden och vilket underlag krävs för att lita på resultatet? Kostnaden för skydd går att lägga i en budgetrad. Kostnaden för att sakna ett avgörande arbetsflöde kan kräva en betydligt mer konkret beskrivning.
En topplista kan göra en omfattande hotbild lätt att överblicka. Den blir missvisande om den ensam får avgöra vad som ska skyddas först. Den relevanta prioriteringen uppstår när observationerna möter konsekvenserna av ett faktiskt bortfall: för den tjänst som behövs, den information som måste vara tillförlitlig och de människor som är beroende av båda.
FAQ
Är den vanligaste attacken också den farligaste?
Inte nödvändigtvis. Antal händelser och konsekvenser är olika mått. Verksamhetens beroenden och möjligheter att hantera ett bortfall påverkar vad en incident innebär.
Vilken period täcker ENISA:s rapport från 2026?
Rapporten publicerades den 22 september 2026 och analyserar observationer från den 1 januari till den 31 december 2025.
Visar statistiken risken för en enskild svensk organisation?
Nej. En europeisk sammanställning av observerade händelser kan inte direkt översättas till en enskild organisations angreppssannolikhet. Urval och lokala förutsättningar behöver bedömas.
Hur skiljer sig DDoS från ransomware?
DDoS riktas mot tillgängligheten genom överbelastning. Ransomware kan kryptera filer och göra beroende system obrukbara. Utpressning kan också omfatta stulna uppgifter och hot om publicering.
// Källor och referenser
- ENISA Threat Landscape 2026 – publikationsöversikt, ENISA, 22 sep. 2026.
- Threat Landscape – sammanfattning av 2026 års hotbild, ENISA.
- ENISA Cybersecurity Threat Landscape Methodology, uppdaterad september 2026, ENISA.
- #StopRansomware Guide, CISA, MS-ISAC, NSA och FBI.
Få AI-burkens nya analyser via e-post
Du får först ett mejl där du bekräftar adressen. Varje nyhetsbrev har en länk för att avsluta prenumerationen.
Adressen hanteras av Brevo för AI-burkens räkning. Läs integritetspolicyn