Skörda nu, knäck sedan – kvantdatorn hotar redan dagens hemligheter
NCSC vill att Sverige ska vara kvantsäkert senast 2035. För uppgifter som ska vara hemliga länge är fristen kortare: trafik kan sparas i dag och knäckas senare.
Av Redaktionen
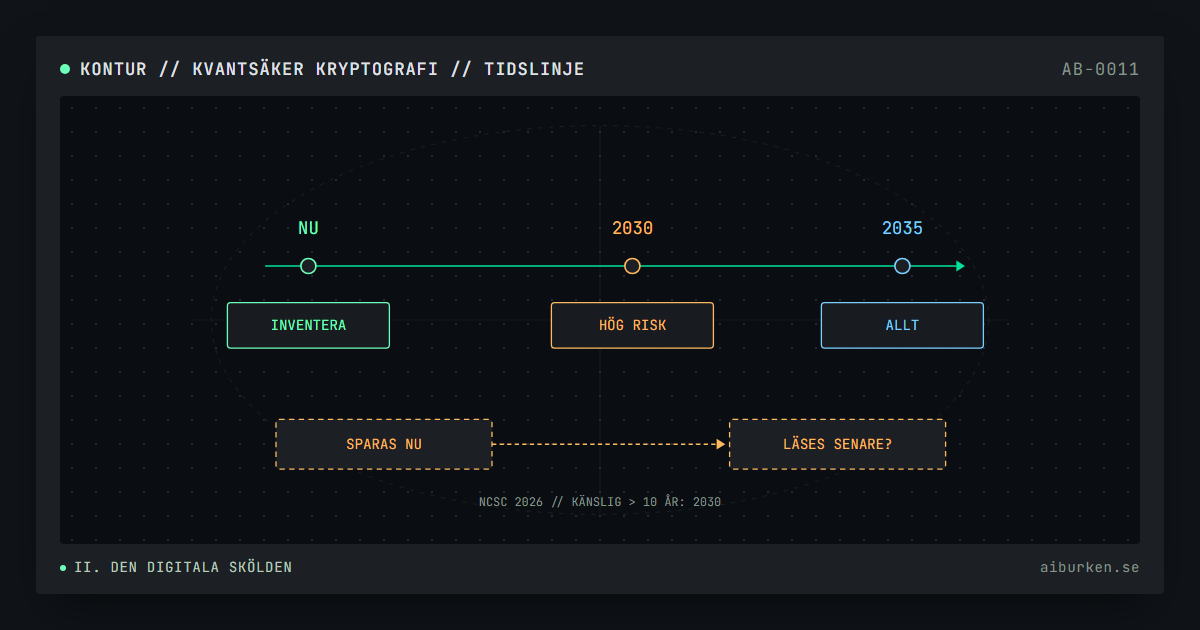
Ingen kvantdator kan i dag knäcka den kryptering som skyddar bankärenden, journaler och myndighetspost. Ändå har Nationellt cybersäkerhetscenter, NCSC, satt en tidsgräns för övergången till ny kryptografi. Målet i rekommendationerna från maj 2026 är att övergången ska vara genomförd senast 2035, och för den känsligaste informationen redan 2030. För en del uppgifter är också 2030 sent.
Skälet är att hotet inte börjar den dag kvantdatorn blir tillräckligt stark. Krypterad trafik som fångas upp i dag kan sparas och dekrypteras senare. Det som avgör om en uppgift redan är exponerad är därför hur länge den ska vara hemlig, inte när kvantdatorn kommer.
Hotet som redan har börjat
Angreppsmetoden kallas ”skörda nu, dekryptera senare”, efter engelskans harvest now, decrypt later. Den kräver inget genombrott i dag, bara tillgång till trafiken och lagringsutrymme. EU-kommissionen skriver att sådana angrepp sannolikt redan pågår. NCSC beskriver samma problem i sin vägledning: information som skickas på nätet kan sparas undan och potentiellt dekrypteras med kvantdatorer i framtiden, vilket blir ett problem om informationen fortfarande är känslig då.
NCSC, som är en del av Försvarets radioanstalt, bedömer att kvantdatorer inom tio till tjugo år kan ha kapacitet att bryta delar av den kryptografi som i dag är allmänt förekommande. Bedömningens breda spann gör att planeringen behöver utgå från informationens skyddstid.
Vad en kvantdator knäcker, och vad den inte knäcker
Kvantdatorn är inget universalvapen mot all kryptering. Hotet riktar sig främst mot asymmetrisk kryptografi, där parterna utbyter publika nycklar och säkerheten bygger på att vissa matematiska problem, som att faktorisera stora tal, tar orimligt lång tid. Matematikern Peter Shor beskrev 1994 en algoritm som kan lösa sådana problem snabbt på en tillräckligt stor kvantdator. Sådana metoder används både när två datorer etablerar en säker förbindelse och för digitala signaturer.
Symmetrisk kryptering, där båda parter redan delar en hemlig nyckel, påverkas mycket mindre. NCSC skriver att det räcker att fördubbla nyckellängden och kallar hotet mot den typen av kryptering ”i det närmaste en distraktion” i övergången. Myndigheten betonar därför att all befintlig kryptografi inte behöver bytas ut.
Ersättarna finns redan. Den amerikanska standardiseringsmyndigheten NIST släppte i augusti 2024 sina första standarder för kvantsäker kryptografi: ML-KEM för nyckelutbyte samt ML-DSA och SLH-DSA för signaturer. NCSC rekommenderar dessa, liksom de två tillståndsfulla signaturmetoderna LMS och XMSS, och avråder från de vanliga asymmetriska metoderna RSA, ECDH, ECDSA och EdDSA. Myndigheten rekommenderar också standardiserade hybridlösningar, som kombinerar en ny och en gammal algoritm, där det är genomförbart och lämpligt.
Två tidsgränser och vad de betyder
NCSC:s tidslinje har tre steg. Fram till 2030 ska organisationens ledning sätta sig in i övergången och ta fram strategi och plan, samtidigt som användningen av kryptografi inventeras. Senast i slutet av 2030 ska övergången vara klar för användningsfall med hög risk, som affärshemligheter, känsliga personuppgifter och hälsodata. Senast i slutet av 2035 ska den vara klar för allt.
Gränsen 2030 gäller information som är känslig mer än tio år framåt. Vägledningen säger att övergången för sådan information bör ske så fort som möjligt. Årtalet är satt eftersom genomförandet bedöms knappast kunna ske tidigare, inte för att det är ofarligt att vänta till dess.
Tidslinjen ligger i linje med EU:s samordnade färdplan från juni 2025. Färdplanen rekommenderar att alla medlemsstater ska ha påbörjat övergången senast i slutet av 2026, och högriskfallen ska ha gått över senast i slutet av 2030. NIST räknar med att fasa ut kvantsårbara algoritmer ur sina standarder till 2035.
| Period | Vad som ska vara gjort | Exempel ur vägledningen |
|---|---|---|
| Nu–2030 | Ledningen sätter sig in, strategi och plan tas fram, kryptografin inventeras | Förteckning över algoritmer, protokoll, nycklar och parametrar |
| Slutet av 2030 | Klart för användningsfall med hög risk | Affärshemligheter, känsliga personuppgifter, hälsodata |
| Slutet av 2035 | Klart för alla användningsfall | Även fall med lägre risk |
Räkningen som avgör när en hemlighet blir för gammal
Ett räkneexempel visar varför tidsgränserna är snävare än de ser ut. En uppgift som skickas krypterad 2026 och ska vara hemlig i femton år behöver skydd till 2041. NCSC:s bedömning på tio till tjugo år placerar ett möjligt hot någonstans mellan 2036 och 2046. Den uppgiften kan alltså bli läsbar medan den fortfarande är hemlig, om trafiken har sparats. Att bytet till ny kryptografi blir klart 2030 hjälper inte för det som redan har skickats.
Samma fråga gäller varje uppgift som skickas innan bytet är klart: hur länge ska den skyddas, och när kan hotet finnas? Ju längre bytet dröjer, desto mer långlivad information hinner skickas med kryptografi som kan knäckas senare. Det är därför NCSC vill att ledningen tidigt ska få svar på frågan vilken information verksamheten hanterar som är känslig mer än tio år framåt.
Exemplet gäller sekretess. NCSC skriver att konfidentialitet vanligtvis bör prioriteras framför autentisering och att det finns vissa möjligheter att säkerställa att information är oförändrad över tid. En signatur som förfalskas om tio år är ett problem då, medan en hemlighet som sparas i dag kan avslöjas i efterhand.
Inventeringen kommer först
En praktisk svårighet är att veta var kryptografin finns. Den sitter i webbservrar, VPN-tunnlar, e-postsystem, inloggningstjänster, inbyggda styrsystem och leverantörers molntjänster.
NCSC rekommenderar därför en systematisk förteckning, byggd både på organisationens egen dokumentation och på specialiserad programvara som skannar systemen. Förteckningen ska vara specifik om algoritmer och protokoll, nyckelhantering och parametrar. En förteckning som bara säger att en tjänst är krypterad går inte att använda för att planera ett byte.
För äldre system som inte kan uppgraderas föreslår vägledningen att de isoleras, att informationen flyttas till nya system eller att symmetriska nycklar distribueras på andra vägar. Här finns en avvägning som inventeringen tvingar fram: ett system som inte går att byta ut behöver ett beslut om vad det får användas till.
Vägledningen avråder samtidigt från att alla ska bli kryptografer. De flesta verksamheter behöver enligt NCSC inte själva välja algoritmer, eftersom mycket uppgraderas osynligt när webbläsare och telefoner uppdateras. Att överskatta den egna kompetensen beskrivs som en risk i sig. Ansvaret ligger i stället i inköpen: att köpa från leverantörer med gedigen förståelse för cybersäkerhet och ställa krav i upphandlingen.
Ett ledningsansvar som lagen redan pekar ut
Rekommendationerna är inte bindande. Men de knyter an till cybersäkerhetslagen, som enligt 2 kap. 3 § kräver att verksamhetsutövare som omfattas av lagen vidtar säkerhetsåtgärder som åtminstone avser strategier och förfaranden för användning av kryptografi samt, vid behov, kryptering. Lagen ställer inget krav på kvantsäker kryptografi till ett visst år, men den förutsätter att verksamheten vet hur kryptografin används. NCSC beskriver en fullständig genomlysning av kryptografin som ett sätt att komma närmare lagens krav.
NCSC beskriver också vad som händer med den som väntar för länge. När myndigheter fasar ut gammal kryptografi kan en verksamhet som inte har gått över tappa förmågan att kommunicera med dem, till exempel via e-post.
Tidsgränsen som verkligen spelar roll står inte i rekommendationerna. Den räknas fram ur hur länge verksamhetens egna hemligheter ska hålla. För uppgifter som ska skyddas i decennier har den fristen i praktiken redan börjat löpa.
FAQ
Vad betyder ”skörda nu, dekryptera senare”?
Att krypterad trafik fångas upp och sparas i dag för att dekrypteras när en tillräckligt stark kvantdator finns. EU-kommissionen bedömer att sådana angrepp sannolikt redan pågår.
När ska Sverige vara kvantsäkert enligt NCSC?
Målet är att övergången ska vara genomförd senast 2035. För information som är känslig mer än tio år framåt, som hälsodata, ska den vara klar senast i slutet av 2030.
Är NCSC:s rekommendationer bindande?
Nej. De knyter an till cybersäkerhetslagen, som kräver säkerhetsåtgärder som avser strategier och förfaranden för kryptografi, men lagen anger inget år för kvantsäker kryptografi.
Måste all kryptering bytas ut?
Nej. Hotet gäller främst asymmetrisk kryptering. För symmetrisk kryptering räcker det enligt NCSC att fördubbla nyckellängden.
Vad är det första steget enligt NCSC?
Att lyfta frågan till ledningsnivå och inventera organisationens kryptografi, med uppgifter om algoritmer, protokoll, nyckelhantering och parametrar.
// Källor och referenser
- Så här bör övergången till kvantsäker kryptografi gå till, Nationellt cybersäkerhetscenter (NCSC), 27 maj 2026.
- Nationella rekommendationer för övergången till kvantsäker kryptografi, Nationellt cybersäkerhetscenter (NCSC), 27 maj 2026.
- EU reinforces its cybersecurity with post-quantum cryptography, Europeiska kommissionen, 23 juni 2025.
- Post-Quantum Cryptography – policysida, Europeiska kommissionen.
- Recommendation on a Coordinated Implementation Roadmap for the transition to Post-Quantum Cryptography, Europeiska kommissionen, 11 apr. 2024.
- Post-Quantum Cryptography – projektsida (FIPS 203, 204 och 205; NIST IR 8547), National Institute of Standards and Technology (NIST).
- Cybersäkerhetslag (2025:1506), 2 kap. 3 §, Sveriges riksdag.
Få AI-burkens nya analyser via e-post
Du får först ett mejl där du bekräftar adressen. Varje nyhetsbrev har en länk för att avsluta prenumerationen.
Adressen sparas av AI-burken och används bara för nyhetsbrevet. Läs integritetspolicyn