24 timmar att larma – cyberresiliensaktens rapportplikt och systemet bakom den
Sedan 11 september måste tillverkare larma om utnyttjade sårbarheter inom 24 timmar. Rapportplikten kom före säkerhetskraven.
Av Redaktionen
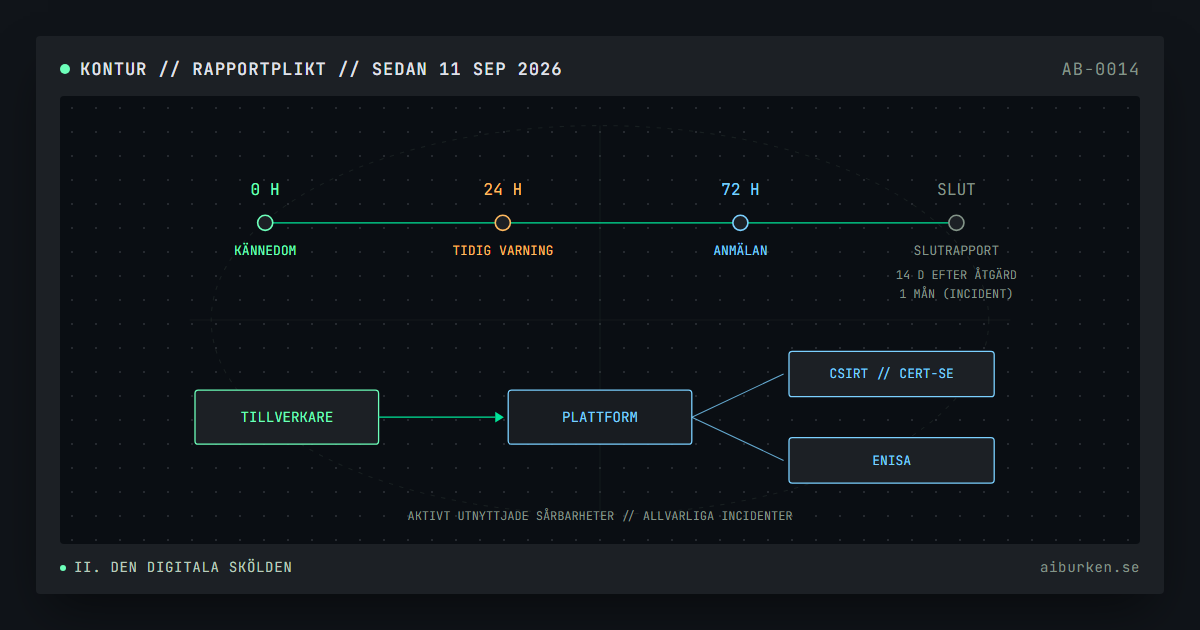
Sedan den 11 september 2026 har tillverkare av uppkopplade produkter som säljs i EU en ny skyldighet. Upptäcker de att en sårbarhet i någon av deras produkter aktivt utnyttjas, ska en första varning lämnas inom 24 timmar. Det gäller allt från routrar och smarta kameror till programvara, så länge produkten har digitala element och tillhandahålls på EU-marknaden.
Skyldigheten kommer från EU:s cyberresiliensförordning, ofta kallad cyberresiliensakten eller CRA. Det ovanliga är ordningen. Förordningens huvudkrav, de som anger hur produkterna ska byggas och underhållas för att vara säkra, gäller först från den 11 december 2027. EU har alltså satt på larmet femton månader innan reglerna om själva skyddet börjar gälla.
Klockan som började ticka i september
Rapportplikten har tre steg, och fristerna är korta. Klockan börjar gå när tillverkaren får kännedom om den aktivt utnyttjade sårbarheten eller den allvarliga incidenten.
| Steg | Aktivt utnyttjad sårbarhet | Allvarlig incident |
|---|---|---|
| Tidig varning | Inom 24 timmar | Inom 24 timmar |
| Anmälan | Inom 72 timmar | Inom 72 timmar |
| Slutrapport | Senast 14 dagar efter att en korrigerande åtgärd finns | Inom en månad från 72-timmarsanmälan |
Två saker i tabellen är värda att notera. Plikten gäller sårbarheter som aktivt utnyttjas, inte varje brist som upptäcks i en produkt. Och slutrapporten för en sårbarhet är knuten till när det finns en åtgärd, inte till ett fast datum. Larmet ska däremot gå inom ett dygn, oavsett om någon rättning finns.
Plikten omfattar enligt kommissionen alla produkter med digitala element som tillhandahålls på EU-marknaden, även de som släpptes ut före den 11 december 2027. Den gäller alltså inte bara nya produkter. En tillverkare med en flotta av äldre uppkopplade enheter i drift har samma 24 timmar för dem som för det som säljs i dag.
En rapport, flera mottagare
Rapporten lämnas en gång, via en gemensam plattform som EU:s cybersäkerhetsbyrå ENISA har byggt, Single Reporting Platform. Den går till CSIRT-organisationen i landet där tillverkaren har sitt huvudsakliga etableringsställe och görs samtidigt tillgänglig för ENISA, utom i särskilt exceptionella fall. Den CSIRT som tar emot rapporten samordnar och sprider informationen vidare till motsvarande organisationer i de andra länder där produkten finns.
I Sverige är det CERT-SE, som ingår i Nationellt cybersäkerhetscenter, som tar emot rapporterna. Enligt CERT-SE gäller det rapporter som rör svenska aktörer och rapporter från utländska företag vars produkter säljs i Sverige.
Plattformen var inte färdigbyggd när plikten började gälla. ENISA beskriver vad som driftsattes den 11 september som en första operativ version, och byrån skriver att funktionerna ska förbättras och byggas ut under de kommande månaderna utifrån erfarenheterna.
En CSIRT får i exceptionella fall, och av motiverade cybersäkerhetsskäl, skjuta upp spridningen till andra länders CSIRT:er. Villkoren preciseras i en delegerad akt från december 2025. Plattformen samlar uppgifter om sårbarheter som redan utnyttjas och ofta saknar rättning. Det är redaktionens bedömning att en sådan samling är känslig i sig, och regeln om fördröjning tyder på att lagstiftaren har gjort samma bedömning.
Varför larmet kom före skyddet
Förordningen trädde i kraft den 10 december 2024 och börjar gälla i steg. Först ut, den 11 juni 2026, var reglerna om de organ som ska bedöma om produkter uppfyller kraven. Därefter kom rapportplikten i september. De krav som riktar sig mot själva produkterna och mot tillverkarnas arbete med säkerheten gäller från den 11 december 2027.
Kraven på säker utveckling och sårbarhetshantering kräver att tillverkarna ändrar sina processer, och de får därför längre tid. Rapportplikten kräver i första hand att tillverkarna berättar vad de redan vet. Den ger myndigheterna en lägesbild innan huvudkraven ska tillsynas: vilka produkter som angrips och hur snabbt tillverkarna reagerar.
För tillverkarna innebär ordningen att den svåraste delen kommer först i praktiken. Att larma inom 24 timmar kräver att någon bevakar signaler om utnyttjande och kan fatta beslut även en helg. Det kräver också att tillverkaren vet vilka produkter som innehåller den sårbara komponenten. För rapportplikten behövs den kunskapen redan nu.
Registret under rapporterna
En rapport om en sårbarhet behöver ett namn på sårbarheten. I praktiken är det ett CVE-nummer, det id som leverantörer, databaser och säkerhetsverktyg använder för att tala om samma brist. CVE-programmet drivs av den amerikanska organisationen MITRE och finansieras av den amerikanska cybersäkerhetsmyndigheten CISA.
I april 2025 var programmet nära att stå utan pengar. CISA:s kontrakt med MITRE, värt 57,8 miljoner dollar, löpte ut den 16 april. Kvällen före utnyttjade CISA en option som förlängde det till den 16 mars 2026. Samtidigt bildade ledamöter i programmets styrelse en stiftelse, CVE Foundation, för att programmet inte skulle hänga på en enda finansiär. I mars 2026 rapporterade fackpressen att CISA och MITRE hade omförhandlat kontraktet, och CISA:s tillförordnade chef Nick Andersen sa att programmet var fullt finansierat. Enligt samma rapport är kontraktet i stort sett inte offentligt, inte ens för programmets styrelse, och stiftelsen omprövar sina nästa steg.
Belastningen på systemet växer också. Den amerikanska standardiseringsmyndigheten NIST, som berikar CVE-posterna med analyser i databasen NVD, rapporterade att inskicken ökade med 32 procent under 2024. I april 2026 skrev NIST att inskicken hade ökat med 263 procent mellan 2020 och 2025, och att eftersläpande poster som publicerats före den 1 mars 2026 inte längre är schemalagda för analys. Redan ett år tidigare hade NIST slutat prioritera äldre poster. Ett nummer garanterar alltså inte längre att någon har analyserat bristen.
EU har byggt en egen databas. ENISA lanserade den europeiska sårbarhetsdatabasen EUVD i maj 2025, med stöd i NIS2-direktivet. Men den bygger på samma grund: CVE-data, uppgifter från leverantörer och CISA:s katalog över utnyttjade sårbarheter förs in automatiskt. ENISA understryker också att rapportplattformen enligt cyberresiliensförordningen är något annat än EUVD. Den europeiska sårbarhetsinformationen vilar därmed i praktiken fortfarande på ett numreringssystem som finansieras genom ett amerikanskt myndighetskontrakt.
Öppen källkod får vänta till 2027
Många kommersiella produkter bygger på komponenter med öppen källkod. Förordningen har en egen kategori för de organisationer som förvaltar sådana projekt, förvaltare av öppen källkod. De omfattas av rapportplikten först från den 11 december 2027, samtidigt som huvudkraven. Förvaltarna kan inte heller bötfällas för överträdelser av förordningen.
Fram till dess ligger rapportplikten enbart hos tillverkaren som har byggt in komponenten. Upptäcks en aktivt utnyttjad sårbarhet i ett bibliotek med öppen källkod, är det tillverkarna av de produkter där biblioteket ingår som har 24 timmar på sig, inte projektet som skrev koden.
Vad som avgörs de kommande femton månaderna
Rapportplikten är den första skyldighet i cyberresiliensförordningen som har börjat gälla för tillverkarna, och den blir en provperiod för resten. Fram till december 2027 kommer det att framgå om plattformen klarar flödet, om CSIRT-organisationerna hinner bearbeta rapporterna och om tillverkarna kan hålla fristerna för produkter som redan är sålda. Det kommer också att framgå hur väl ett europeiskt regelverk fungerar på ett system för sårbarhetsnummer som EU inte själv styr.
FAQ
Vad måste rapporteras enligt cyberresiliensförordningen?
Tillverkare av produkter med digitala element ska sedan den 11 september 2026 rapportera sårbarheter som aktivt utnyttjas och allvarliga incidenter som påverkar produkternas säkerhet.
Vilka tidsfrister gäller?
En tidig varning inom 24 timmar och en anmälan inom 72 timmar. Slutrapporten lämnas senast 14 dagar efter att en korrigerande åtgärd finns för en sårbarhet, och inom en månad från anmälan för en allvarlig incident.
Gäller rapportplikten produkter som redan säljs?
Ja. Enligt kommissionen gäller den alla produkter med digitala element som tillhandahålls på EU-marknaden, även de som släpptes ut före den 11 december 2027.
Vem tar emot rapporterna i Sverige?
CERT-SE, som ingår i Nationellt cybersäkerhetscenter. Rapporten lämnas via ENISA:s gemensamma plattform och görs samtidigt tillgänglig för ENISA.
Omfattas projekt med öppen källkod?
Förvaltare av öppen källkod omfattas av rapportplikten från den 11 december 2027. Fram till dess ligger plikten enbart hos tillverkarna av de produkter där komponenten ingår.
// Källor och referenser
- Cyber Resilience Act – Reporting obligations, Europeiska kommissionen, 11 sep. 2026.
- The CRA Single Reporting Platform is launched, ENISA, 11 sep. 2026.
- Cyber Resilience Act – Summary of the legislative text, Europeiska kommissionen, 3 dec. 2025.
- Förordning (EU) 2024/2847 om övergripande cybersäkerhetskrav för produkter med digitala element (cyberresiliensförordningen), EUR-Lex.
- Cyber Resilience Act – rapportering till CERT-SE, CERT-SE, 6 okt. 2026.
- Cyberresiliensförordningen, Nationellt cybersäkerhetscenter (NCSC).
- Consult the European Vulnerability Database to enhance your digital security, ENISA, 13 maj 2025.
- CISA extends CVE program contract with MITRE for 11 months amid alarm over potential lapse, The Record, 16 apr. 2025.
- CVE program funding secured, easing fears of repeat crisis, CSO Online, 9 mars 2026.
- National Vulnerability Database – nyheter och driftbesked, National Institute of Standards and Technology (NIST), 15 apr. 2026.
Få AI-burkens nya analyser via e-post
Du får först ett mejl där du bekräftar adressen. Varje nyhetsbrev har en länk för att avsluta prenumerationen.
Adressen sparas av AI-burken och används bara för nyhetsbrevet. Läs integritetspolicyn