Molnet som säkerhetsfråga – vad EU:s CADA kan kräva av svenska myndigheter
EU-kommissionen vill att offentlig sektor bedömer molnets suveränitet i nivåer. Förslaget är långt från lag, men frågorna det ställer gäller redan.
Av Redaktionen
Den 3 juni 2026 lade EU-kommissionen fram ett förslag som kan ändra hur varje svensk kommun, region och myndighet köper molntjänster. Förslaget heter Cloud and AI Development Act, förkortat CADA, och har beteckningen COM(2026) 502. Det handlar om forskning och om att tredubbla EU:s datacenterkapacitet på fem till sju år. Men den del som är mest politisk gäller något annat: ett gemensamt system för att mäta hur suverän en molntjänst är, och regler för vilka tjänster offentlig sektor får använda.
Förslaget är långt ifrån lag. Europaparlamentets utskott har ännu inte röstat om det, och regeringen skriver att det inte går att säga när det kan beslutas. Ändå är det värt att läsa noga nu, eftersom det gör en fråga som i dag avgörs myndighet för myndighet till en fråga om EU-gemensamma nivåer.
Suveränitet i fyra nivåer
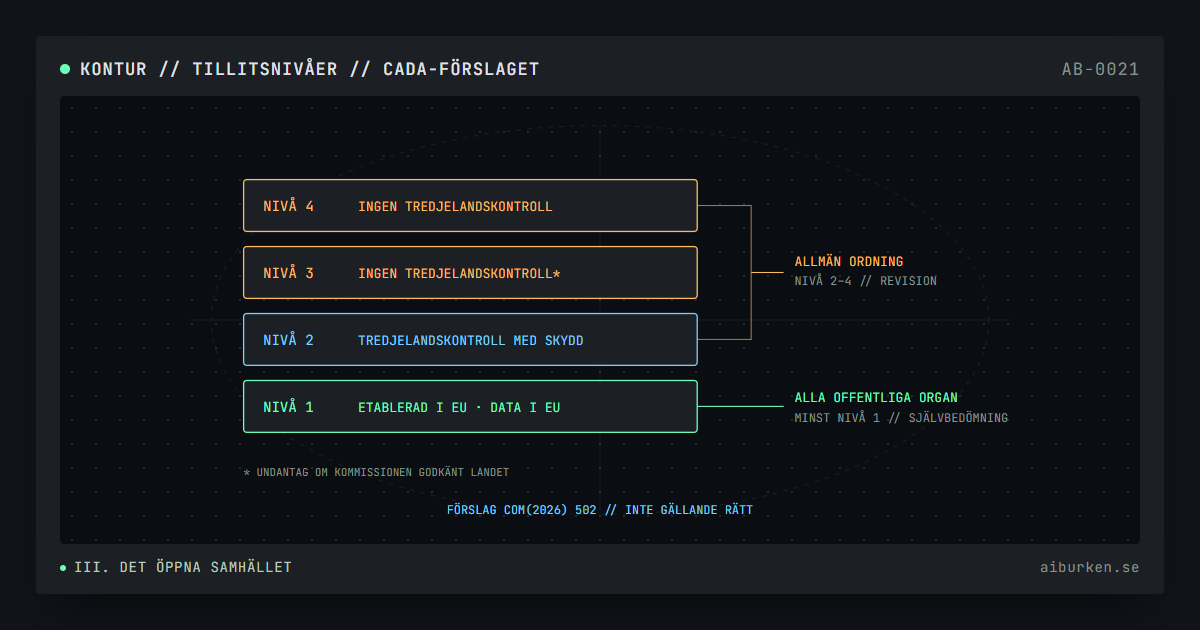
Kärnan är fyra så kallade tillitsnivåer för molnleverantörer, på engelska Union assurance levels. Kriterierna står i förslagets bilaga II och skärps för varje nivå.
| Nivå | Kärnkrav i förslaget | Kontroll |
|---|---|---|
| 1 | Leverantören är etablerad i EU. Infrastruktur och kunddata, även metadata och telemetri, finns i EU om den offentliga kunden inte uttryckligen kräver annat. | Självbedömning |
| 2 | Leverantören får kontrolleras från ett land utanför EU, men måste visa att det landet inte kan komma åt kunddata, avbryta tjänsten eller tvinga fram sanktioner. Support och drift sker inom EU. | Oberoende revision |
| 3 | Leverantören står inte under kontroll från ett land utanför EU, om inte kommissionen har godkänt landet. Personalen är EU-medborgare. | Oberoende revision |
| 4 | Ingen kontroll från land utanför EU, utan undantag. Leverantören ska visa att inget land utanför EU har verklig kontroll över utvecklingen av de programvarukomponenter tjänsten bygger på. | Oberoende revision |
Några detaljer säger mycket om vad kommissionen oroar sig för. Redan på nivå 1 ska en leverantör som kontrolleras från ett annat land garantera att lagarna där inte kräver att sårbarheter rapporteras till landets myndigheter innan de är kända som utnyttjade. Från nivå 2 får data som uppstår när tjänsten används inte användas för att träna AI-system som drivs av ett land utanför EU eller av ett företag etablerat där. Från nivå 2 krävs också en förteckning över alla programvarukomponenter, och kontroller som hindrar fjärrfunktioner som kan sabotera ett system, till exempel vid en uppdatering.
Leverantörerna ansöker själva om att bli erkända på en nivå hos myndigheten i det land där de har sitt huvudkontor. Ett erkännande gäller sedan i hela EU, och övriga medlemsstater kan invända under en granskningsperiod på 60 dagar.
Vem bestämmer vad som är kritiskt?
Nivåerna blir verkliga genom upphandlingsreglerna. Enligt artikel 30 ska alla offentliga organ använda tjänster som är erkända på minst nivå 1. Verksamheter som bidrar till att upprätthålla allmän ordning får bara köpa tjänster på nivå 2, 3 eller 4. Det gäller verksamhet inom de sektorer som omfattas av NIS2-direktivet, alltså bland annat energi, transport, hälso- och sjukvård och digital infrastruktur, och inom nationell säkerhet, inre säkerhet, gränsförvaltning, försvar, rättsväsende och brottsbekämpning. Undantag får göras i särskilt motiverade fall: om ingen erkänd tjänst kan leverera det som ska köpas, om en liknande upphandling året innan inte gav några lämpliga anbud eller om kraven skulle ge en oproportionerlig kostnad.
Vilka verksamheter det är, och vilken nivå de behöver, avgör medlemsstaterna i riskbedömningar som enligt artikel 29 ska göras inom ett år efter att förordningen trätt i kraft och sedan vartannat år. Bedömningen ska väga hur känsliga uppgifterna är, risken att ett land utanför EU kommer åt dem och följderna av ett avbrott. Kräver resultatet att en myndighet byter molntjänst ska bytet vara klart inom högst tolv månader.
Här finns förslagets mest omstridda punkt. Kommissionen ska bestämma metoden för riskbedömningarna genom genomförandeakter, som antas efter omröstning i en kommitté med medlemsstaterna, och den ska ange hur den högsta nivån används för de mest kritiska verksamheterna, inklusive försvaret. Medlemsstaterna ska lämna sina resultat till kommissionen inom tre månader. Anser kommissionen att en nivå inte räcker får den genom en genomförandeakt själv bestämma vilken nivå som krävs.
Gränsen mellan nivå 2 och nivå 3 är i praktiken gränsen för leverantörer som kontrolleras från länder utanför EU. På nivå 2 kan de vara med om de visar att de skyddar mot åtkomst, avbrott och sanktionskrav. På nivå 3 är de i regel ute. Undantaget är om kommissionen har godkänt deras hemland, vilket kräver bland annat ett beslut om att landet har ett adekvat dataskydd och att landet inte kan tvinga leverantören att avbryta tjänsten eller följa egna sanktioner. Den som drar gränsen mellan verksamheter på nivå 2 och nivå 3 avgör alltså i stor utsträckning vilka leverantörer som kan konkurrera om dem.
Upphandlingen som styrmedel
Förslaget innehåller också regler som mer liknar näringspolitik. Vid upphandling av innovativa molntjänster och AI-system ska myndigheterna använda kriterier för vad förslaget kallar europeiskt mervärde: om leverantören använder programvara eller hårdvara som utvecklats eller tillverkats i EU och bidrar till en europeisk försörjningskedja. Kriterierna ska vara underordnade och inte avgörande för vem som vinner. Medlemsstaterna ska dessutom sträva efter att minst 25 procent av upphandlingen av molntjänster och AI-system går till innovativa små och medelstora företag.
Principen om öppen källkod först är svagare formulerad än namnet antyder. Enligt artikel 41 ska unionen och medlemsstaterna uppmuntra offentliga organ att använda öppna standarder och öppen källkod, med hänsyn till bland annat säkerhet och total kostnad. Det är en uppmaning, inte ett krav.
Privata företag omfattas inte av kraven. Företag i de sektorer som NIS2-direktivet räknar som högkritiska får göra liknande riskbedömningar. Kommissionen kan dock genom delegerade akter göra bedömningarna obligatoriska för företag i särskilt kritiska sektorer, och ett av förslagets skäl räknar med att offentliga krav sprider sig till reglerade branscher.
Det svenska utgångsläget
Sverige har redan börjat röra sig åt samma håll. Den 28 maj 2026 beslutade regeringen om landets första molnpolicy för offentlig förvaltning. Den ska stärka säkerheten, minska beroenden och göra det lättare för myndigheter, kommuner och regioner att byta leverantör. Öppna standarder, tydliga avtal och en plan för utträde lyfts fram som sätt att minska risken för inlåsning. Post- och telestyrelsen fick i uppdrag att stödja tillämpningen. Integritetsskyddsmyndigheten, IMY, meddelade den 20 oktober att den tar fram en vägledning om molntjänster i offentlig sektor och har ställt frågor till 19 kommuner, regioner och myndigheter om bland annat informationsklassning, leverantörer i länder utanför EU och strategier för att lämna en tjänst. Vägledningen väntas bli klar under vintern.
Regeringens syn på CADA framgår av den faktapromemoria som Finansdepartementet lämnade till riksdagen i juli. Regeringen är preliminärt positiv till ett EU-ramverk med gemensamma kriterier för olika tillitsnivåer och noterar att förslaget, liksom molnpolicyn, betonar en riskbaserad och proportionerlig ansats. Men den drar också en tydlig gräns. Medlemsstaternas ansvar för att bedöma säkerhetskrav för försvaret och annan säkerhetskänslig verksamhet måste värnas, och kommissionens eventuella befogenheter ska vara tydligt avgränsade och proportionerliga. Regeringen vill analysera hur erkännanden som gäller i hela EU påverkar möjligheten att hantera risker med enskilda leverantörer. Kriteriet om europeiskt mervärde kräver enligt regeringen fortsatt analys, och reglerna ska vara enkla att tillämpa även för små upphandlande myndigheter.
Var förslaget står
I Europaparlamentet hanteras förslaget gemensamt av industriutskottet ITRE och utskottet för den inre marknaden IMCO, och det väntar på utskottsbeslut. I rådet behandlas det i arbetsgruppen för telekommunikation och informationssamhället. Regeringen har skickat förslaget på remiss. Förordningen ska enligt förslaget börja tillämpas ett år efter att den har trätt i kraft. Medlemsstaterna ska då ha utsett de myndigheter som ska erkänna leverantörer och ha gjort sina första riskbedömningar.
Mycket kan ändras på vägen. Kriterierna för nivåerna kan dessutom ändras av kommissionen i efterhand genom delegerade akter, och de ska ses över minst var artonde månad.
Vad som kan avgöras redan nu
Även om CADA aldrig blir lag i den här formen ställer förslaget frågor som en svensk myndighet kan besvara i dag. Vilka verksamheter skulle hamna i kategorin allmän ordning? Var finns kunddata, metadata och telemetri i de tjänster som används nu? Vem utför supporten, och från vilket land? Finns en plan för att flytta tjänsten inom tolv månader om det skulle krävas?
Det är frågor som både molnpolicyn och IMY:s kommande vägledning redan riktar uppmärksamheten mot. CADA skulle göra svaren jämförbara mellan länder, men också flytta en del av besluten om dem från Stockholm till Bryssel.
FAQ
Vad är Cloud and AI Development Act?
Ett förslag till EU-förordning som kommissionen lade fram den 3 juni 2026. Det handlar om forskning, datacenterkapacitet och ett gemensamt system med fyra tillitsnivåer för molntjänster, med regler för vilka nivåer offentlig sektor får använda.
Gäller CADA redan?
Nej. Förslaget väntar på utskottsbeslut i Europaparlamentet och behandlas i en arbetsgrupp i rådet. Enligt förslaget ska förordningen tillämpas först ett år efter att den har trätt i kraft.
Förbjuder CADA amerikanska molntjänster i offentlig sektor?
Inte uttryckligen. Kraven gäller leverantörer som kontrolleras från ett land utanför EU. De kan nå nivå 1 och 2 om de uppfyller kraven. På nivå 3 är de uteslutna om inte kommissionen har godkänt landet, och på nivå 4 utan undantag.
Vad är tillitsnivåerna?
Fyra nivåer med allt strängare krav på var leverantören är etablerad, var data finns, vem som utför supporten och om ett land utanför EU kan kontrollera tjänsten. Nivå 1 bygger på självbedömning, nivå 2 till 4 på oberoende revision.
Vad betyder förslaget för svenska myndigheter?
Alla offentliga organ skulle behöva använda tjänster på minst nivå 1, och verksamheter som bidrar till allmän ordning tjänster på nivå 2 till 4 enligt en nationell riskbedömning, med undantag i särskilt motiverade fall. Kräver bedömningen ett byte av tjänst ska det ske inom tolv månader.
// Källor och referenser
- Proposal for a Regulation establishing a framework of measures for strengthening Europe's cloud and AI ecosystem (Cloud and AI Development Act), COM(2026) 502 final, med bilagor, Europeiska kommissionen, 3 juni 2026.
- Procedure file 2026/0138(COD): Cloud and AI Development Act, Europaparlamentet, Legislative Observatory.
- Förordning om utveckling av moln och AI, faktapromemoria 2025/26:FPM99, Regeringen, Finansdepartementet, 8 juli 2026.
- Remiss av Europeiska kommissionens förslag till förordning om utveckling av moln och AI KOM(2026)502 (Fi2026/01676), Regeringen, 10 juli 2026.
- Ny molnpolicy ska bidra till ökad digital suveränitet i offentlig förvaltning, Regeringen, 28 maj 2026.
- IMY tar fram vägledning om molntjänster i offentlig sektor, Integritetsskyddsmyndigheten, 20 okt. 2026.
Få AI-burkens nya analyser via e-post
Du får först ett mejl där du bekräftar adressen. Varje nyhetsbrev har en länk för att avsluta prenumerationen.
Adressen sparas av AI-burken och används bara för nyhetsbrevet. Läs integritetspolicyn